PHP Security 4 (Bagian 4)
Pada tutorial kali ini saya masuk pada PHP Security 4 (Bagian 4). Saya akan membahas MySQL Injection. SQL injection merupakan interfacing sebuah bahasa melalui informasi SQL query. Jika data tidak disaring dengan security, maka penyusup bisa menyisipkan perintah SQL dari sebuah proses input.
SQL injection adalah sebuah dari aksi hacking yang dilakukan oleh sekelompok orang pada sebuah aplikasi client dengan menggunakan perintah SQL yang telah dimodifikasi. Teknik eksploitasi ini menggunakan metode penyimpanan di database.
Contoh sintaks SQL Injection :
Biasanya banyak yang menggunakan string dengan printah password diisi dengan string ' or '' = '
Sehingga hasilnya akan seperti berikut :
select * from login where username = '$username' and password='pass' or '='
Cara untuk mencegah SQL Injection :
1. Menggunakan PHP Framework
2. Membatasi panjang karakter input
3. Form input validation
4. Membatasi hak akses user di dalam sebuah database
5. Bisa menggunakan fungsi mysql mem-filter SQL Injection seperti mysql_escape_string atau mysql_real_escape_string
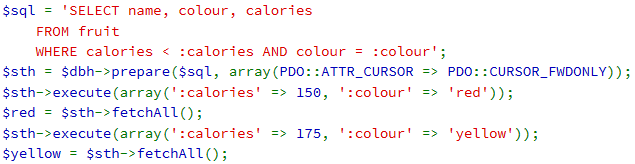
6. Atau gunakan fungsi prepare seperti baris program dibawah ini :
Semoga Bermanfaat. Selamat Mencoba.
Webinar Gratis 2024
Sabtu, 09 Maret 2024
10 Bahasa Rekomendasi Untuk Dipelajari di 2024
Python Developer, Data Science, Web Application


Minggu, 26 Mei 2024, 09.00-13.00 WIB
(4 Jam Membuat Backend di Laravel 11)
