Cara Mencegah dan Mengamankan Web Aplikasi
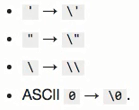
Diartikel kali ini kita akan membahas tentang cara mengamankan web aplikasi. Jadi ada sebuah contoh ketika user sudah bisa memasukkan data pada web yang kita buat berarti user sudah mempunyai akses ke database kita jadi kita harus sangat berhati hati dimana disini kita punya satu fungsi dari mysql yakni mysql_real_escape_string. Intinya sendiri apa yang dilakukan fungsi tersebut yaitu mencegah atau mengubah karakter karakter aneh selain huruf seperti quote atau single quote dan lain lain dia akan mengubah jadi string biasa seperti berikut
Karena yang kita tahu sql itu terdiri dari dari quote-quote seperti berikut
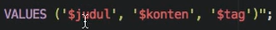
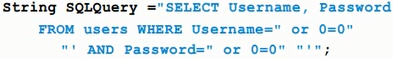
Jadi jika user bisa memasukkan quote-quote tersebut maka user bisa memainkan data atau values dari perintah sql tersebut. Kita lihat contohnya langsung misalnya ketika kita mempunyai sistem login user bisa memasukkan username dan password
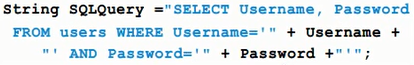
Dan query kita mengecek apakah username yang didatabase sama dengan yang dimasukkan dan password yang didatabase sama yang dimasukkan sama maka kita berhasil login. Masalahnya jika kita tidak melakukan securitynya yakni escape_string maka user bisa main mainin seperti masukin query baru seperti berikut

Webinar Gratis 2024
Sabtu, 09 Maret 2024
10 Bahasa Rekomendasi Untuk Dipelajari di 2024
Python Developer, Data Science, Web Application


Minggu, 26 Mei 2024, 09.00-13.00 WIB
(4 Jam Membuat Backend di Laravel 11)
