Apa Itu SQL Injection Bagian 3
Hai semuanya kita lanjutkan artikel tentang SQL Injection dimana pada artikel kali ini kita akan lihat langsung cara mencegahnya pada documentasi php.net kita gunakan metode escape string karena saya gunakan object oriented maka penulisanya sebagai berikut

jadi sebelum kita masukkan ke bagian querynya semua inputan dari user kita escape string yang pertama username dan passwordnya seperti ini

jika kita jalankan hasilnya FALSE atau blank tidak dapat hasil apa-apa yang artinya kita berhasil mencegahnya sql injection yang tadi. dan misalnya saya die querynya atau kita hentikan querynya maka hasil querynya sebagai berikut
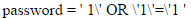
gambar diatas artinya semua yang ada string atau bagian yang ada tanda petik satu langsung di escape atau ditambahkan garis miring tersebut jadi dieksekusinya bukan lagi sebagai string biasa tapi sebagai text. Itu dia kenapa sangat-sangat penting selalu mengescape semua masukkan dari user. tapi itu dia tentang sql injection semoga jelas dan terima kasih.
Webinar Gratis 2024
Sabtu, 09 Maret 2024
10 Bahasa Rekomendasi Untuk Dipelajari di 2024
Python Developer, Data Science, Web Application


Minggu, 26 Mei 2024, 09.00-13.00 WIB
(4 Jam Membuat Backend di Laravel 11)
